SK Scraping-Schutz
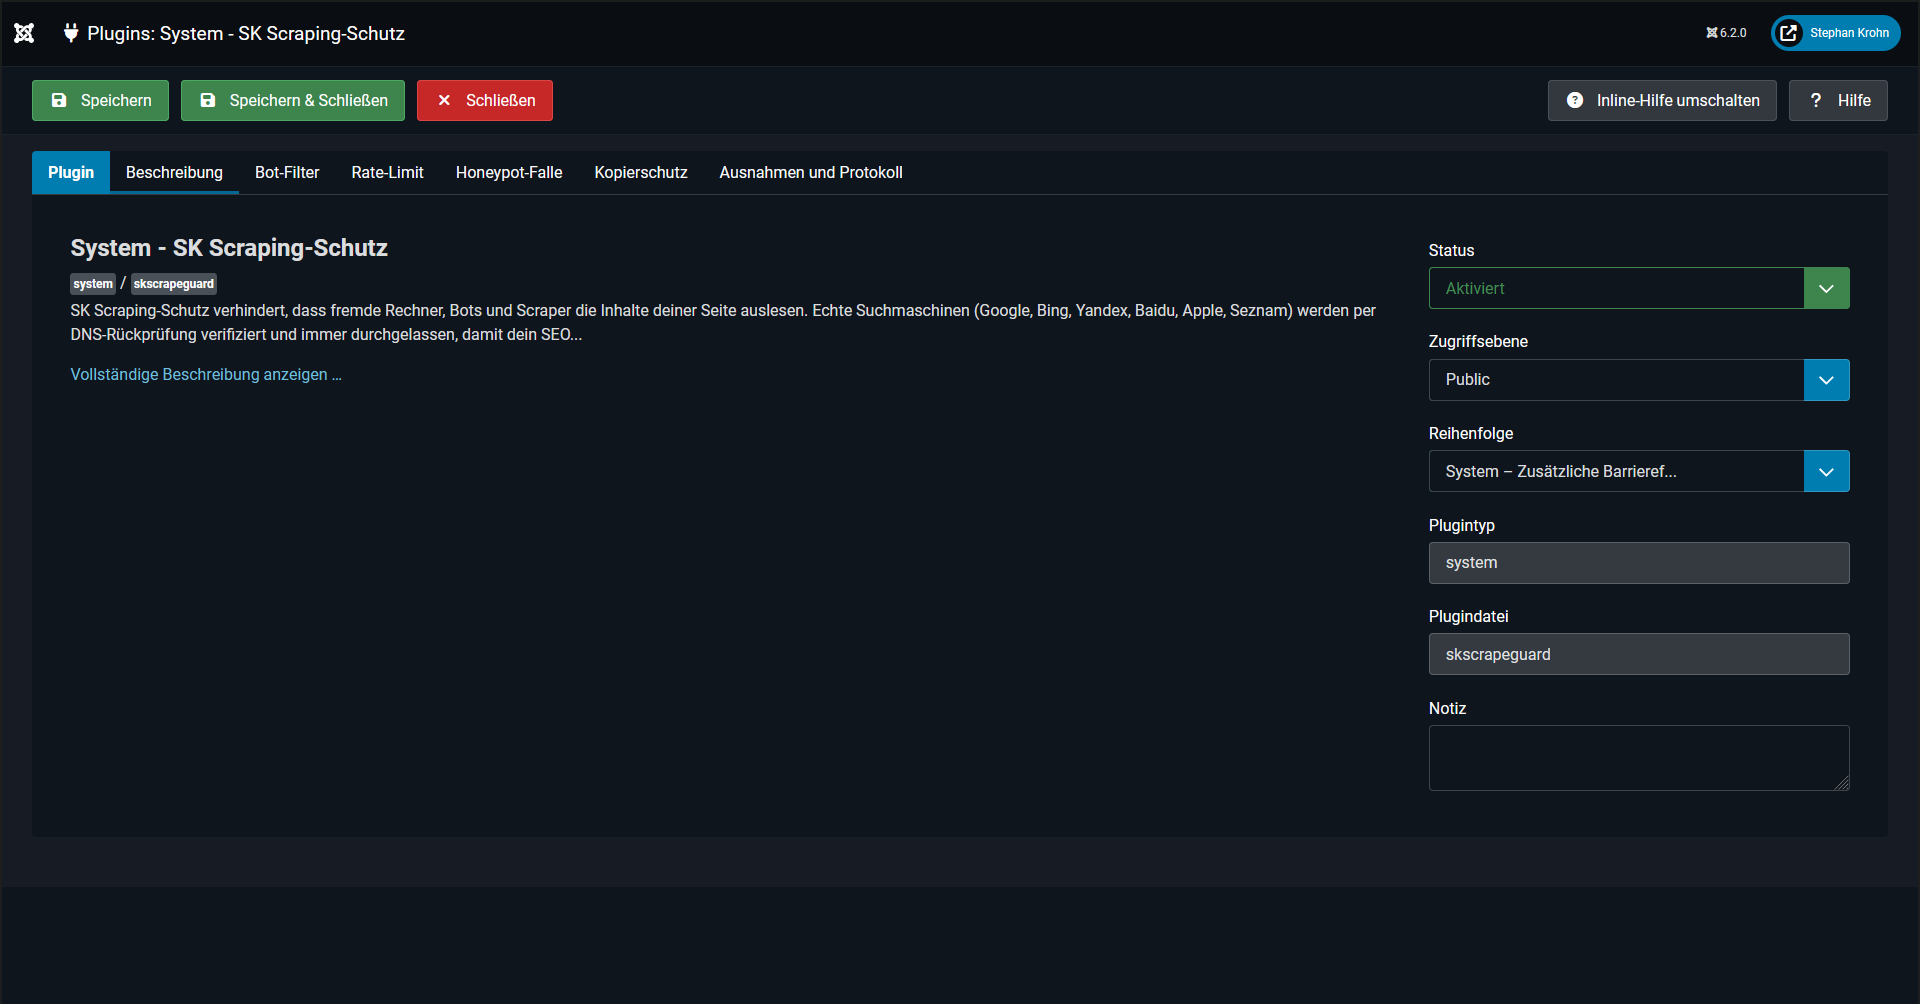
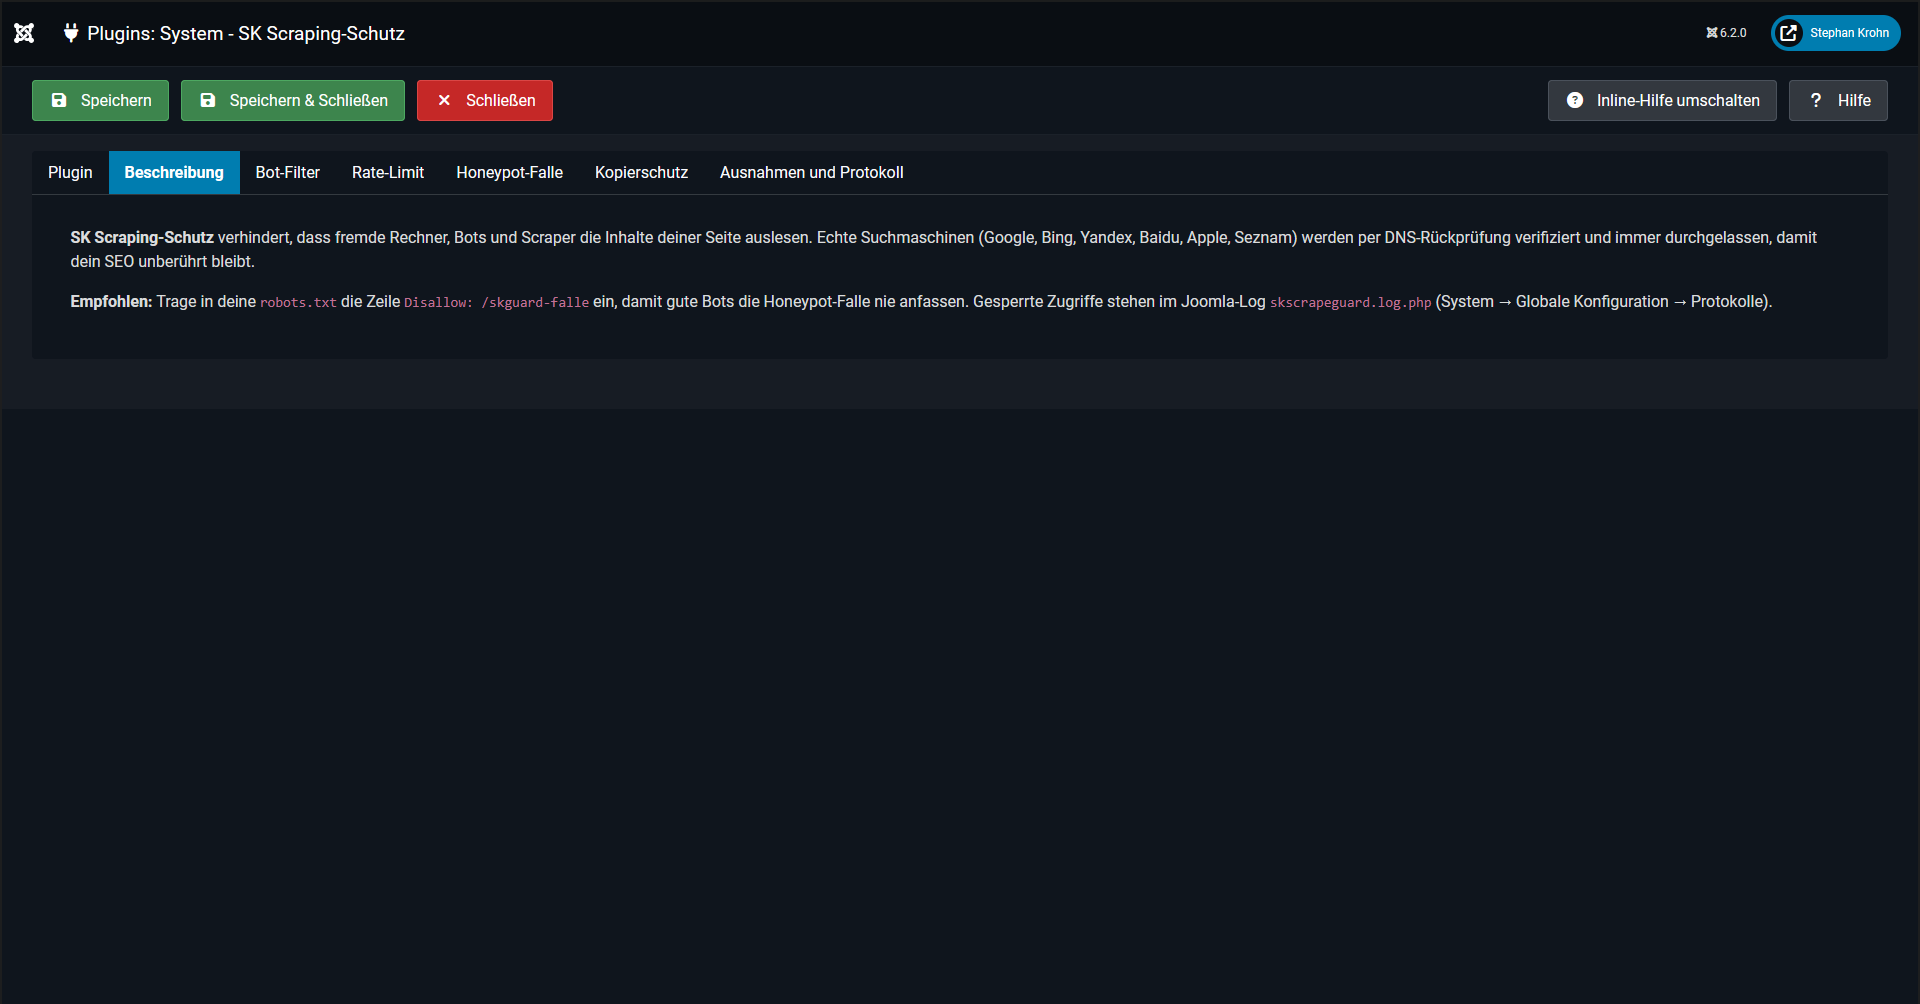
Schützt die Inhalte deiner Webseite davor, von fremden Rechnern, Bots und Scrapern automatisch ausgelesen zu werden. Echte Suchmaschinen werden erkannt und immer durchgelassen, dein SEO bleibt unberührt.
Das Wichtigste in Kürze
- Suchmaschinen bleiben frei: Google, Bing, Yandex, Baidu, Apple und Seznam werden per DNS-Rückprüfung verifiziert und nie gebremst.
- Scraper werden ausgesperrt: Download-Programme, Skripte, Headless-Browser, KI-Crawler und SEO-Analyse-Tools bekommen nur noch eine Sperrseite.
- Automatisch aktiv: Nach der Installation arbeitet der Schutz sofort mit sinnvollen Voreinstellungen.
- Mit Statistik: Eine Admin-Ansicht zeigt, wer wann und warum gesperrt wurde.
Funktionen
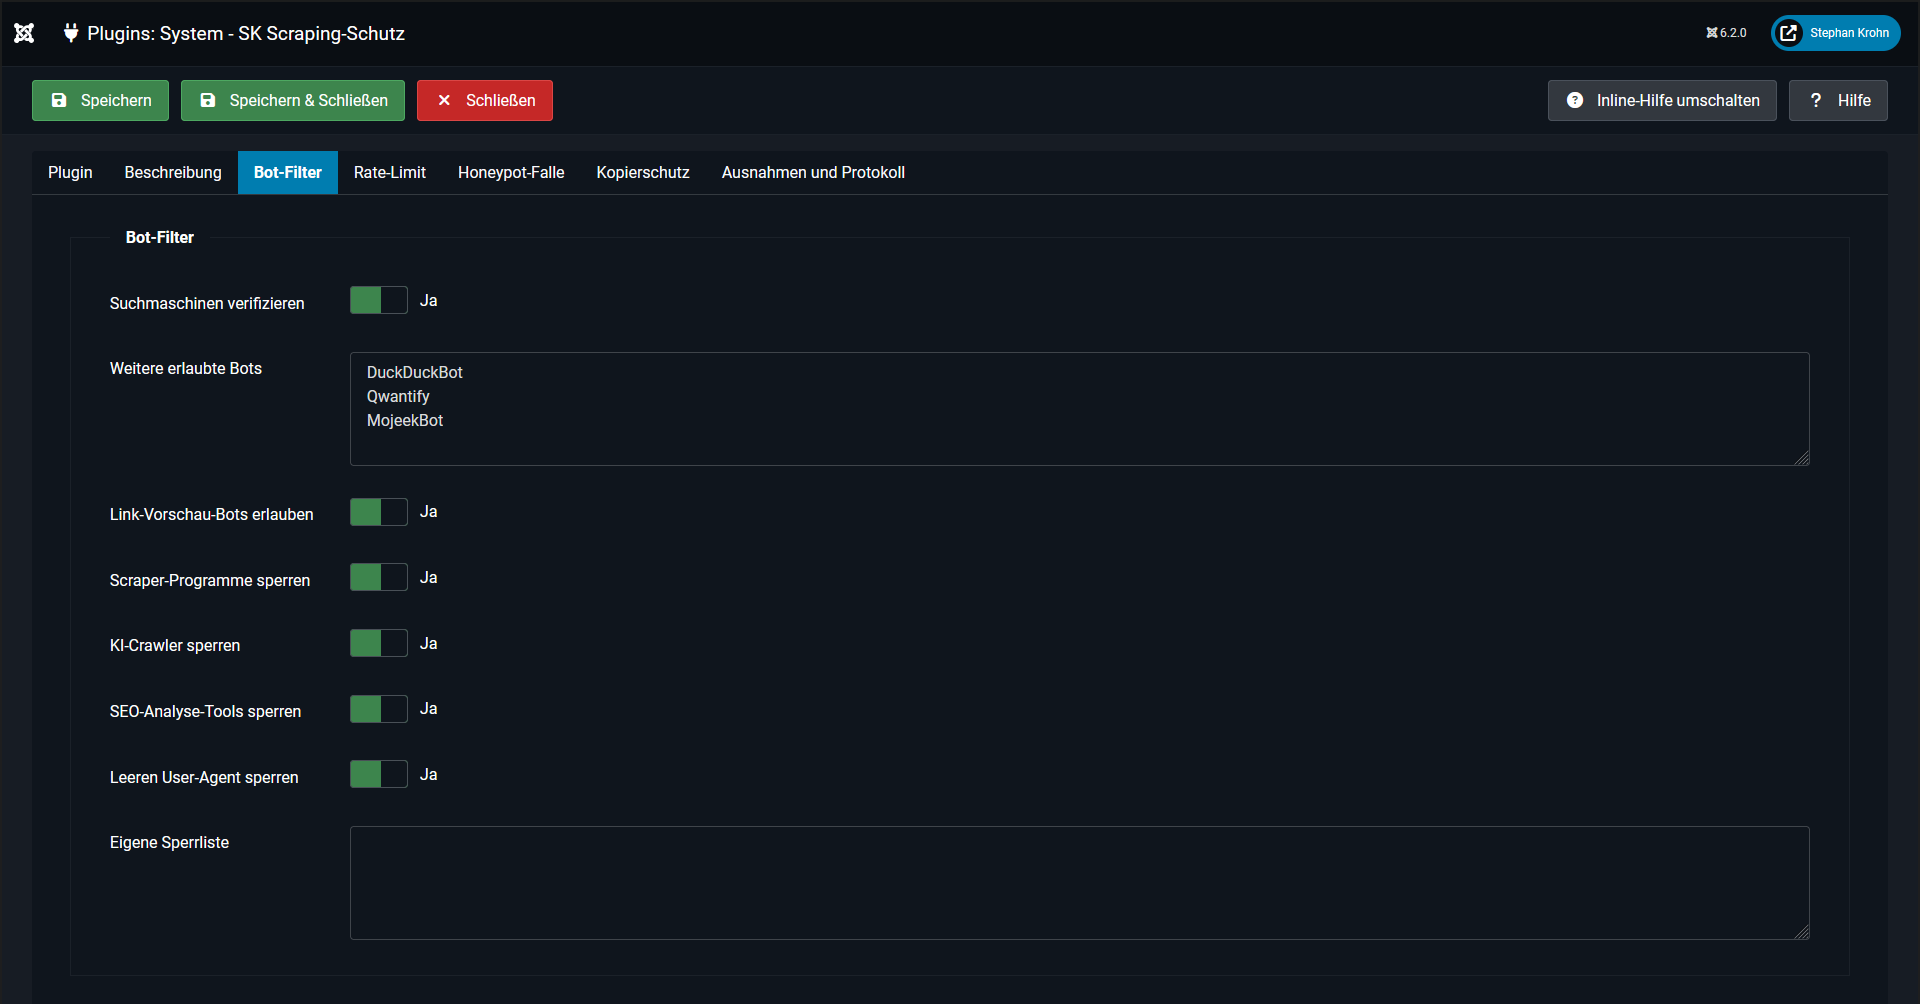
Wer sich als Googlebot ausgibt, wird per Reverse-DNS geprüft (Forward-Confirmed). Echte Bots passieren ohne Limit, Fälschungen erhalten Fehler 403.
Sperrt Scraper-Programme (curl, wget, Python, Scrapy, HTTrack, Selenium, Puppeteer und mehr), KI-Crawler (GPTBot, ClaudeBot, CCBot, Bytespider u. a.), SEO-Analyse-Tools (Semrush, Ahrefs, MJ12 u. a.) und Anfragen ohne User-Agent. Jede Gruppe ist einzeln schaltbar, dazu gibt es eine eigene Sperrliste.
Eigene Ausnahmen, etwa DuckDuckBot oder Claude-User. Sie stehen über allen Sperrlisten und werden nur mit dreifachem Limit gebremst. Link-Vorschau-Bots (Facebook, WhatsApp, LinkedIn, Slack u. a.) lassen sich getrennt erlauben.
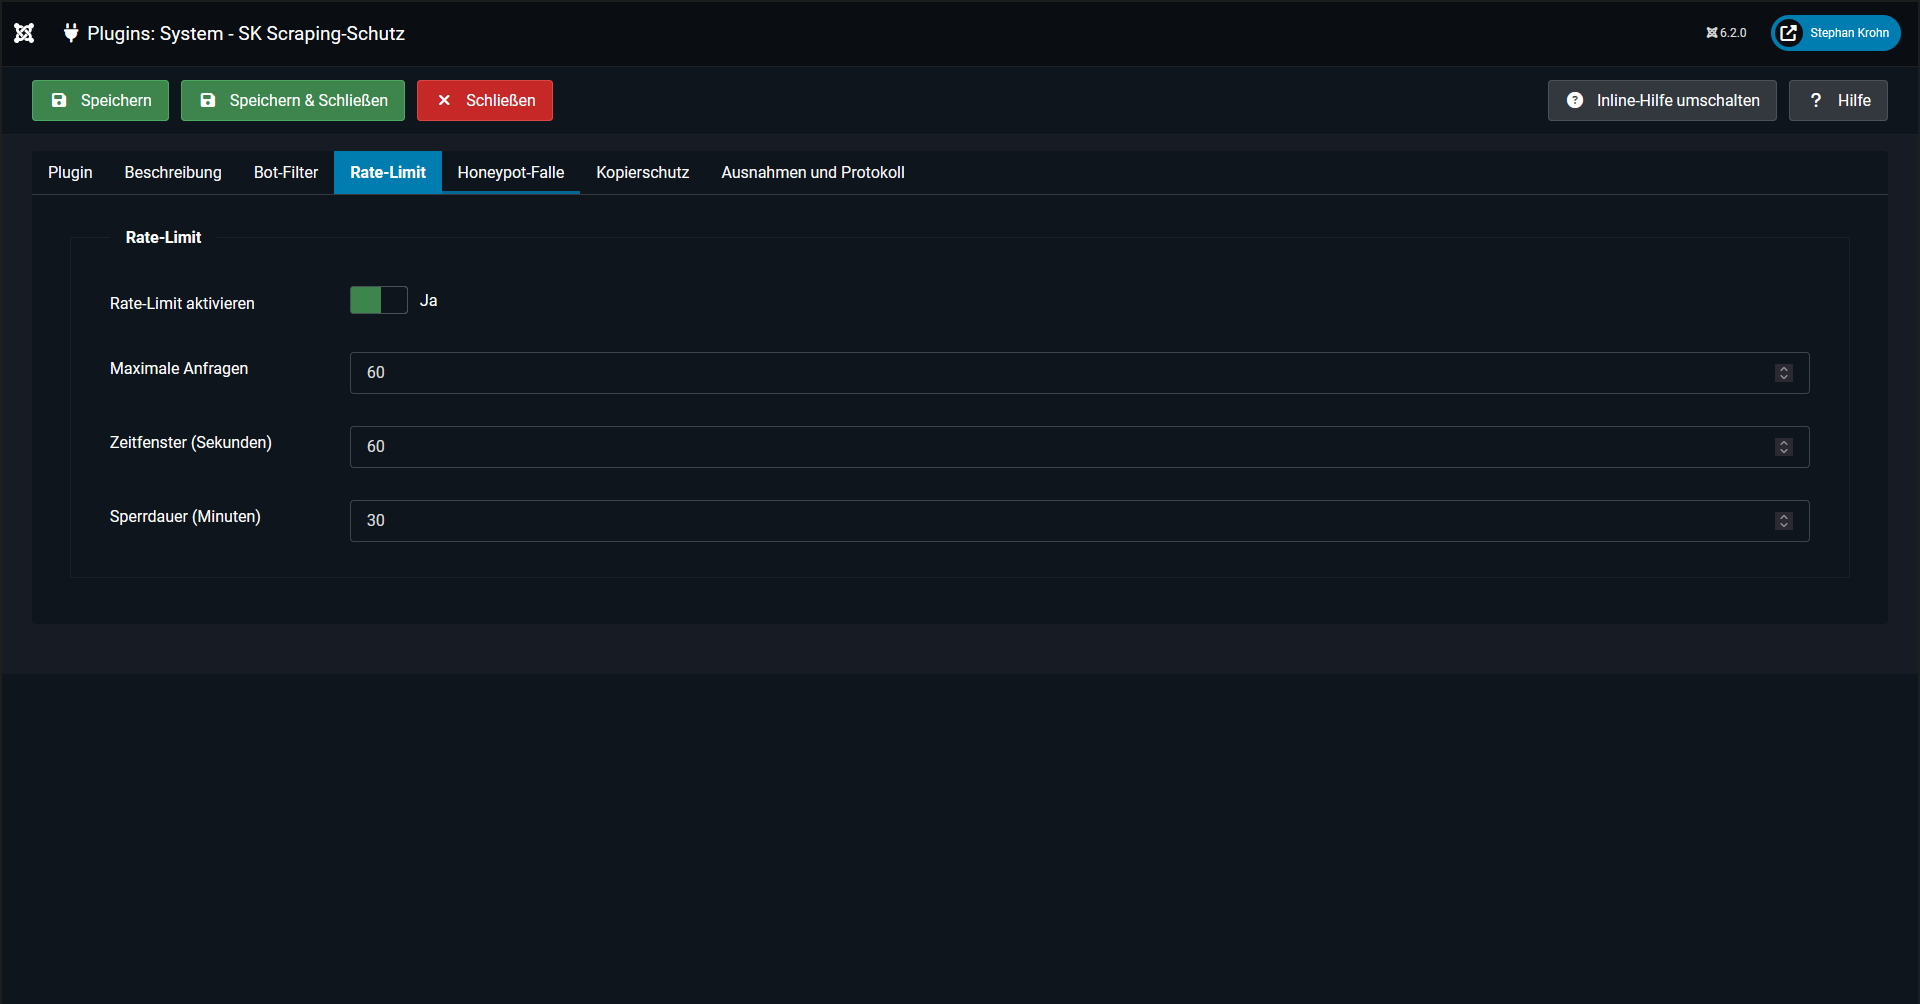
Wer in kurzer Zeit auffällig viele Seiten abruft, wird gebremst und für eine einstellbare Zeit gesperrt (Fehler 429, Standard: 60 Aufrufe pro Minute, 30 Minuten Sperre).
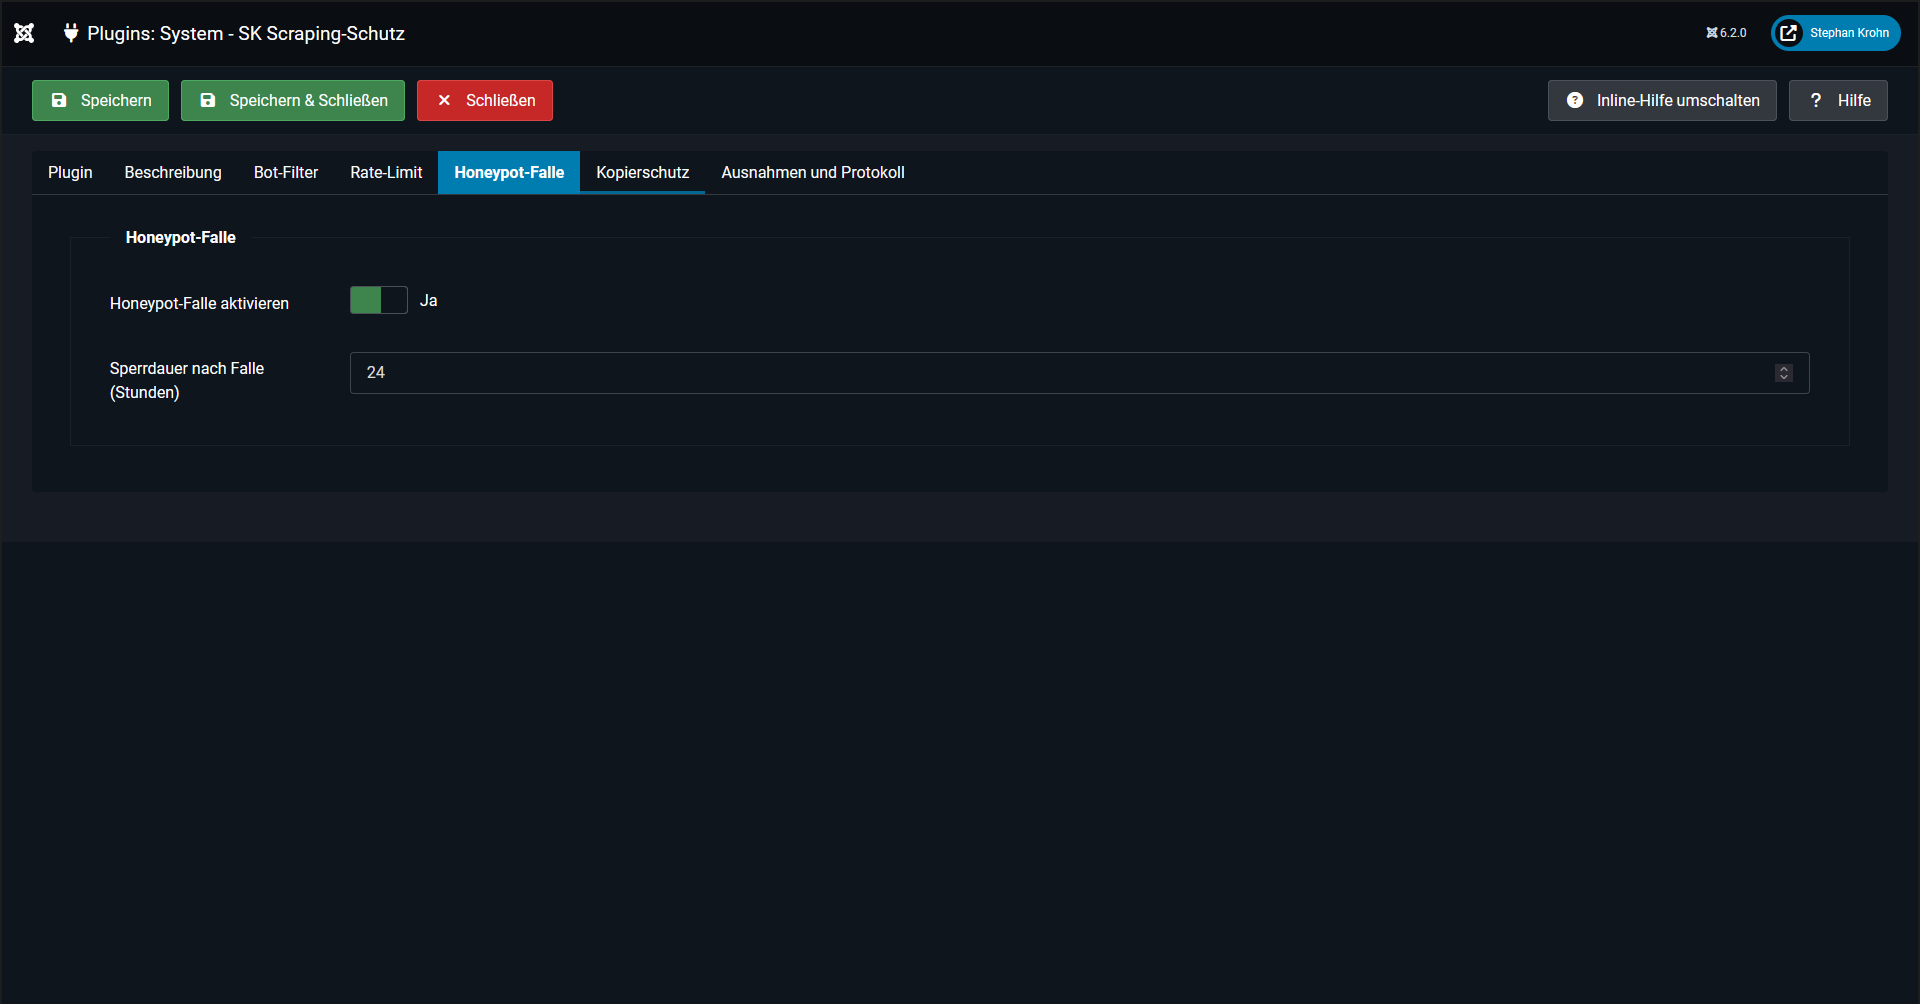
Ein für Menschen unsichtbarer Link, dem nur Bots folgen. Wer ihn aufruft, wird sofort für 24 Stunden gesperrt. Suchmaschinen bekommen den Link nicht.
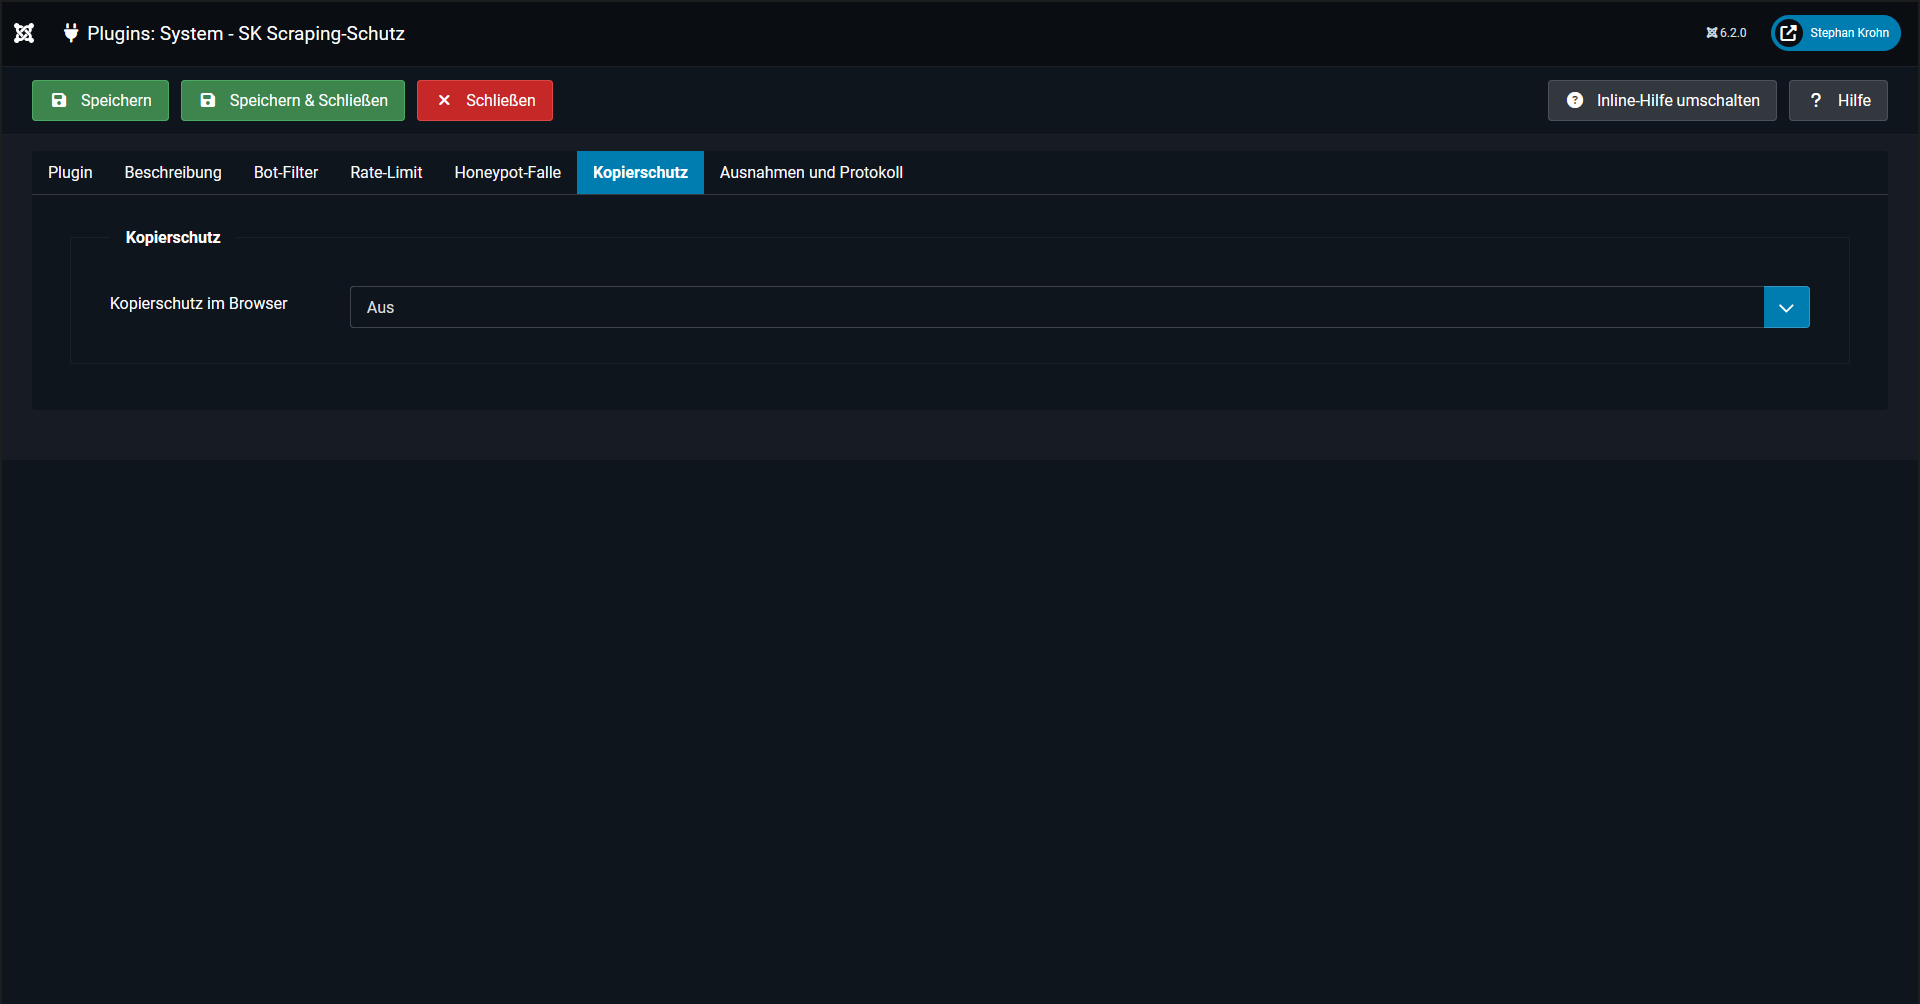
Erschwert Besuchern das Kopieren: wahlweise nur für Bilder (Rechtsklick, Ziehen) oder für Bilder und Text (Markieren, Kopieren). Eingabefelder bleiben bedienbar.
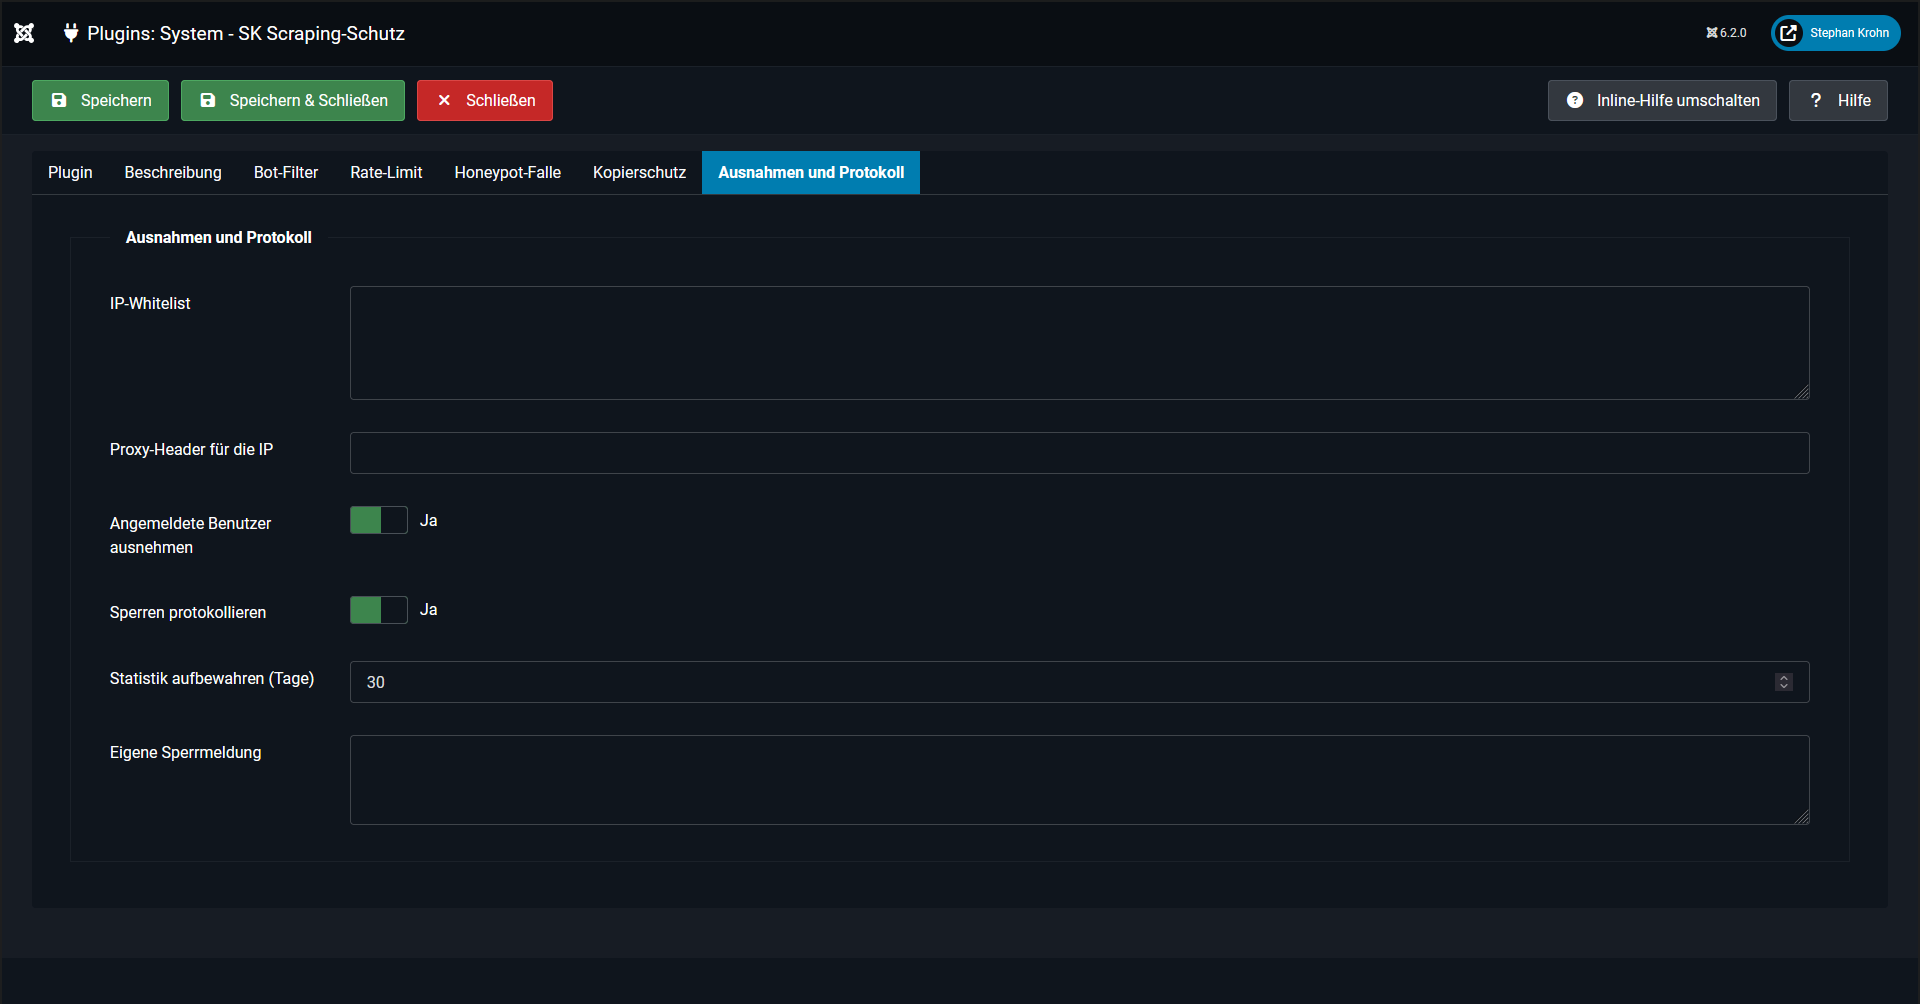
IP-Whitelist mit einzelnen IPs und Netzen (CIDR, IPv4 und IPv6), angemeldete Benutzer werden nie eingeschränkt. Für Cloudflare und andere Proxys lässt sich der IP-Header festlegen.
Der Text der Sperrseite ist frei änderbar. Gesperrte Seiten werden mit noindex ausgeliefert und landen nie im Suchindex.
Statistik im Admin
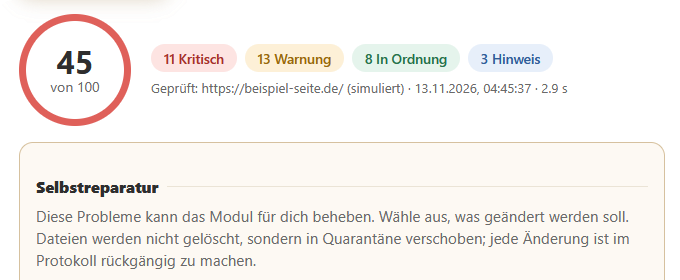
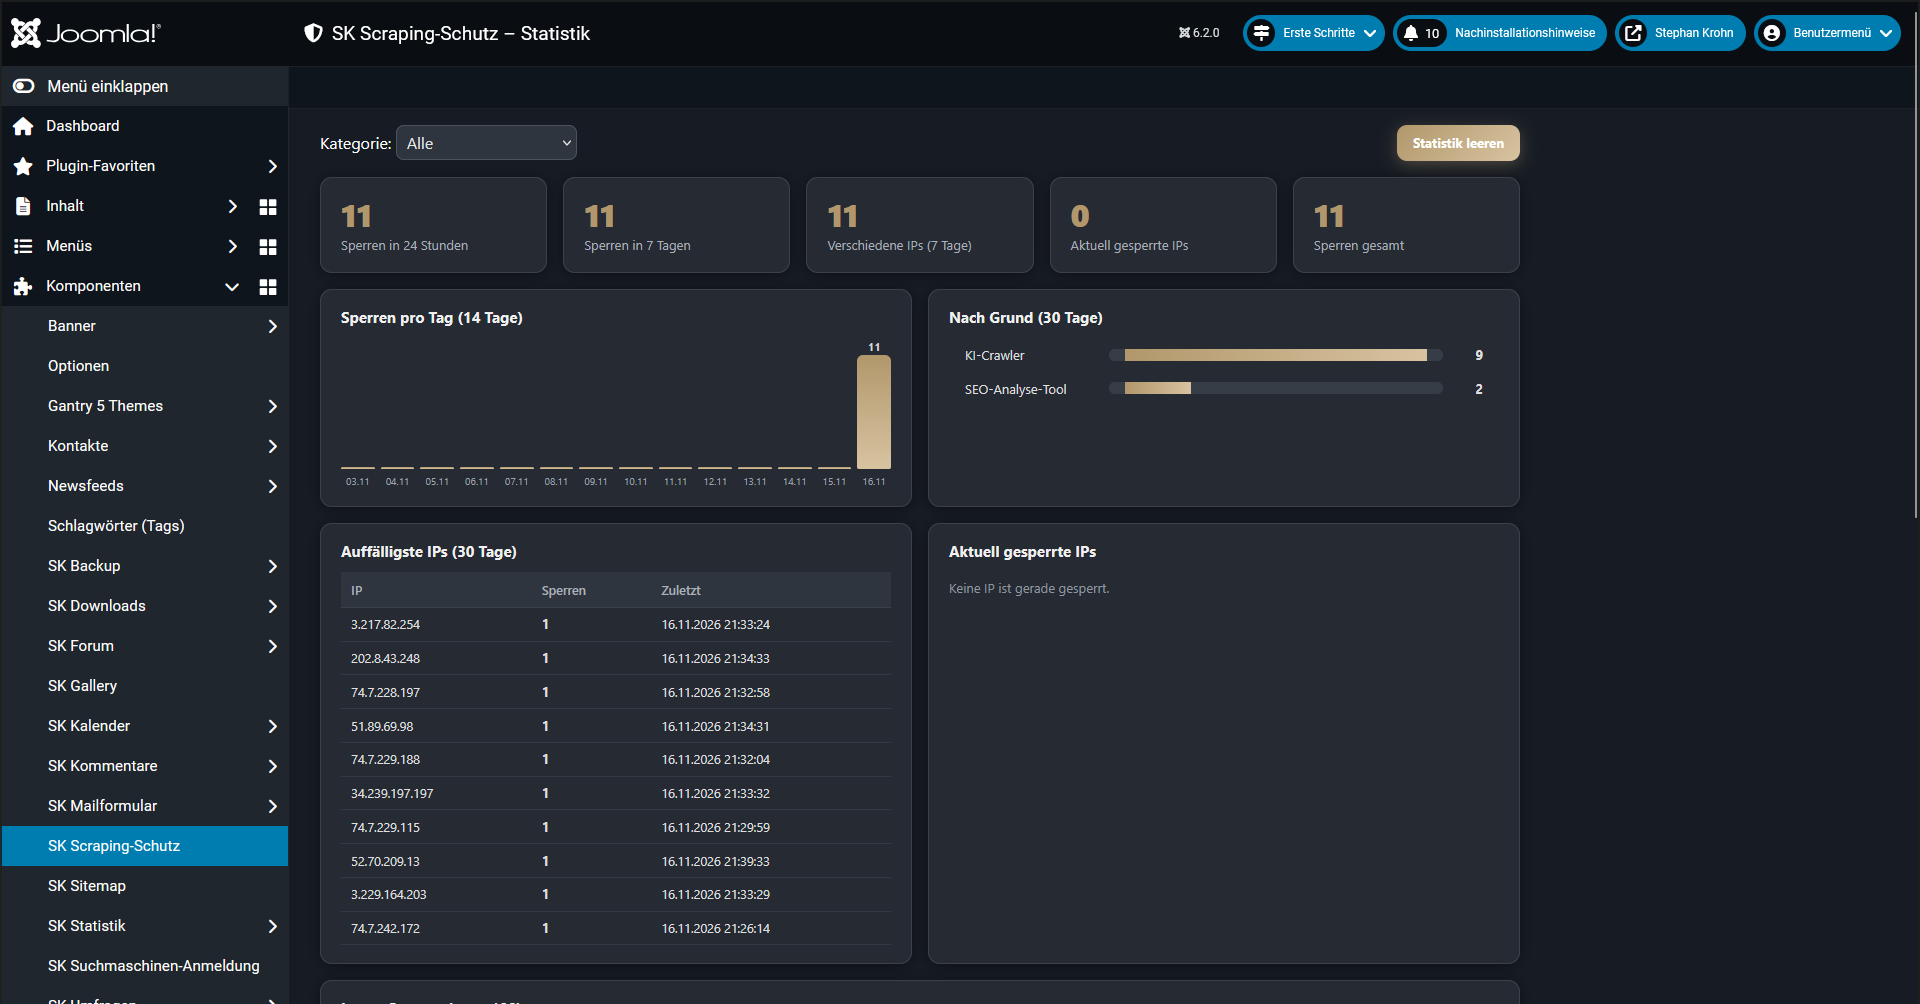
Unter Komponenten → SK Scraping-Schutz findest du die Auswertung:
- Kennzahlen: Sperren in 24 Stunden, in 7 Tagen und gesamt, verschiedene IPs und aktuell gesperrte IPs
- Balkendiagramm der letzten 14 Tage
- Auswertung nach Grund (Scraper-Programm, KI-Crawler, Honeypot, Rate-Limit …)
- Die auffälligsten IPs der letzten 30 Tage
- Aktuell gesperrte IPs mit Sperrende und Button Freigeben
- Die letzten 100 Sperren mit Zeit, IP, Grund, User-Agent und URL, filterbar nach Grund
- Statistik leeren per Klick, alte Einträge werden automatisch gelöscht (Standard: nach 30 Tagen)
Die Ansicht passt sich dem hellen und dem dunklen Admin-Design an.
Einrichtung
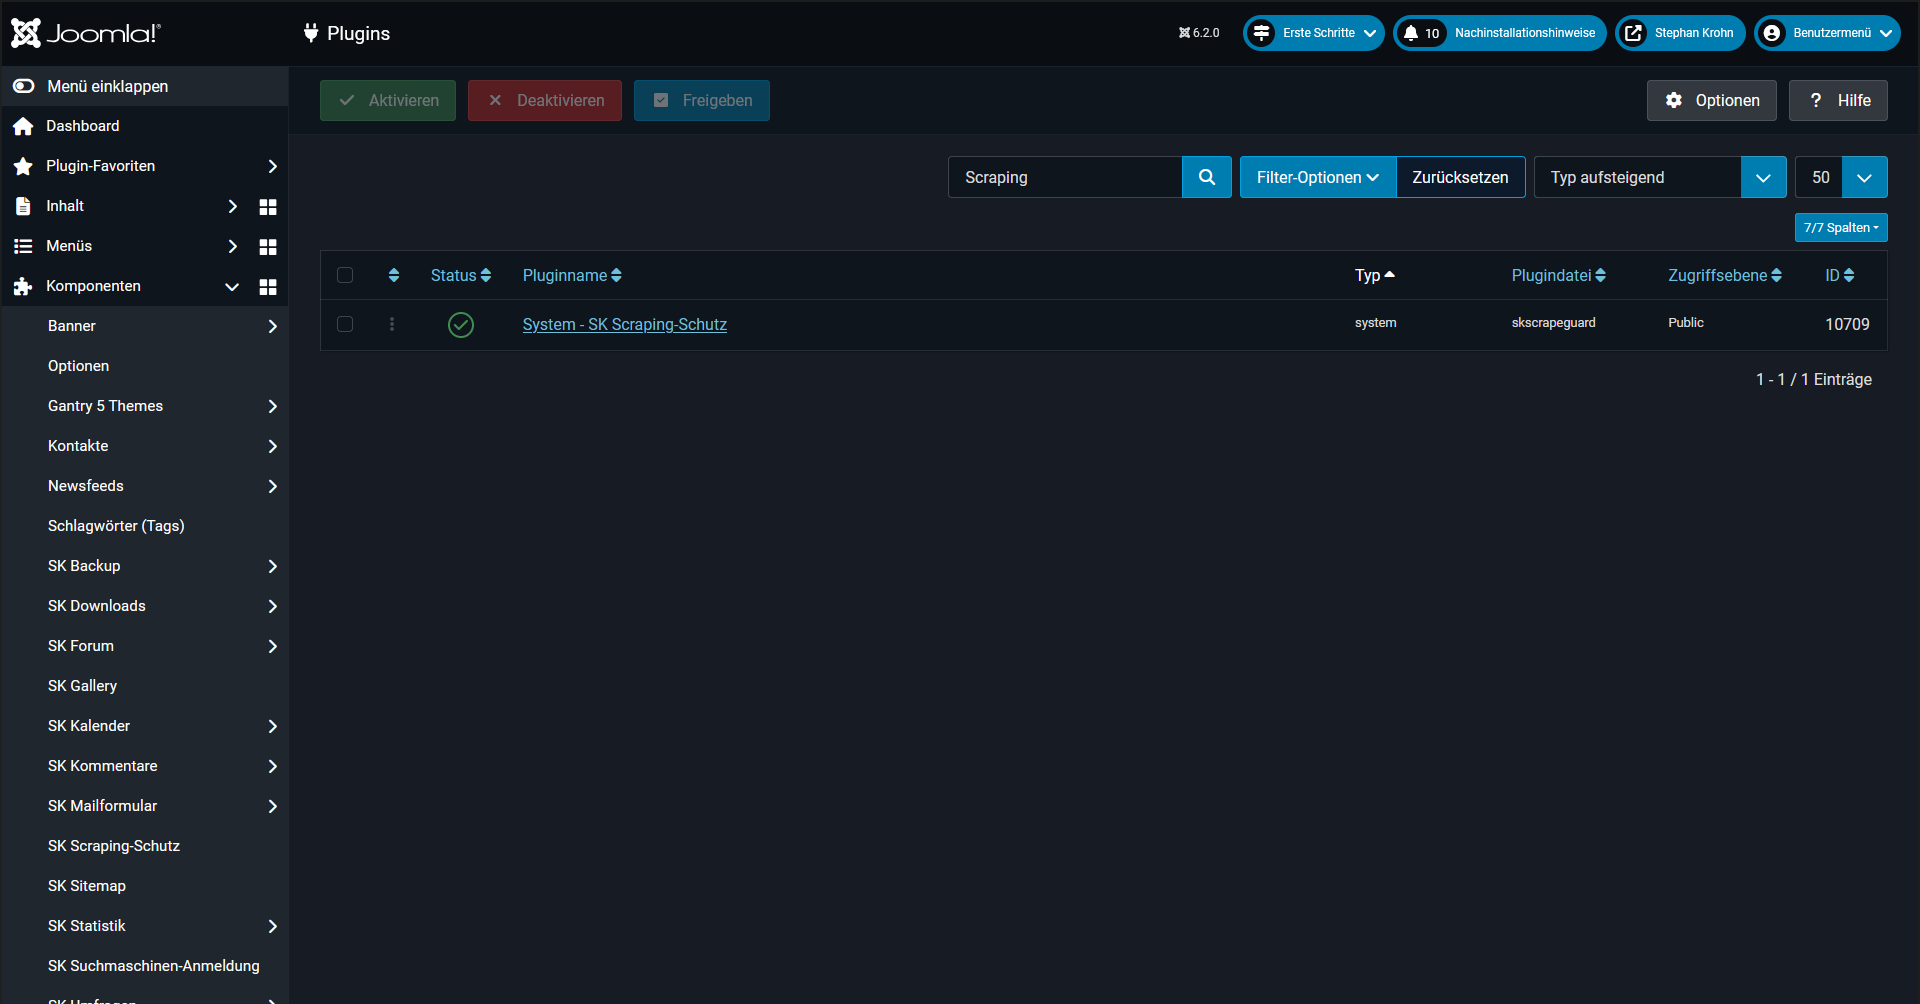
- 1Paket pkg_skscrapeguard im Joomla-Admin unter System → Installieren → Erweiterungen hochladen. Das Plugin wird dabei automatisch aktiviert.
- 2In die robots.txt die Zeile
Disallow: /skguard-falleeintragen, damit gute Bots die Falle nie berühren. - 3Die eigene IP in die Whitelist eintragen, falls du die Seite mit Skripten oder Tools testest.
- 4Hinter Cloudflare oder einem Proxy den Header-Namen (z. B.
CF-Connecting-IP) setzen, sonst sieht das Plugin nur die Proxy-IP.
Wissenswert
- Ein Scraper, der sich als normaler Browser ausgibt und sehr langsam abruft, lässt sich nie ganz ausschließen. Der Schutz hält die große Masse der Bots und Werkzeuge draußen und bremst alles Auffällige.
- Der User-Agent lässt sich fälschen. Bots in der Liste „Erlaubte Bots“ kommen deshalb nur mit dem Rate-Limit in Berührung. Für höchste Sicherheit besser die IP-Whitelist nutzen.
- Der Kopierschutz im Browser ist nur eine Hürde für Gelegenheitsnutzer und kein Schutz gegen Scraper.
- Gesperrt werden nur Aufrufe im Frontend. Der Administrator-Bereich und angemeldete Benutzer bleiben unberührt, ebenso robots.txt und die Sitemaps.
- Gesperrte Zugriffe stehen zusätzlich im Joomla-Log
skscrapeguard.log.php.
Wie bewertest du diesen Beitrag?